سوءاستفاده APT29 از آسیبپذیریهای iOS و اندروید در حملات Zero-Click
هکرها با استفاده از آسیبپذیریهای N-day، حملات بدون نیاز به تعامل کاربر را علیه دستگاههای iOS و اندروید اجرا میکنند
یک کارزار گسترده از نوع Watering Hole که به هکرهای روسی نسبت داده شده است، کاربران دستگاههای iOS و اندروید را هدف قرار داده که از وبسایتهای آلوده یا سایتهای جعلی با ظاهر مشابه درگاههای معتبر بازدید میکنند.
در این کارزار، از چندین وبسایت شناختهشده در ایالات متحده، اوکراین، جمهوری چک و بلغارستان سوءاستفاده شده است. این وبسایتها یک Payload یکسان را به بازدیدکنندگان ارائه میکردند تا اطلاعات مربوط به کاربران و دستگاههای آنها جمعآوری شود.
این مرحله اولیه به مهاجمان امکان میدهد نسخه مرورگر قربانی را شناسایی کرده و زنجیرهای از اکسپلویتهای N-day متناسب با پلتفرم موردنظر را، بدون نیاز به هیچگونه تعامل از سوی کاربر، اجرا کنند.
پژوهشگران شرکت امنیت سایبری Sekoia با اطمینان متوسط تا بالا، این عملیات را به گروه تهدید APT29، معروف به Midnight Blizzard، نسبت دادهاند. این گروه که با روسیه مرتبط است، اخیراً به حملاتی علیه شبکههای Wi-Fi هتلها نیز مرتبط دانسته شده بود.
بر اساس یافتههای پژوهشگران، وبسایتهای قانونیِ آلودهشده متعلق به یک شرکت تولیدکننده گاز در اوکراین، یک انجمن تجاری فعال در صنعت مواد شیمیایی ایالات متحده و یک وبسایت مرتبط با حوزه نظامی در بلغارستان بودهاند.
همچنین، دامنههایی با ظاهری مشابه وبسایتهای اصلی، از جمله وبسایت رسمی America250 و هتل Raffles London at The OWO، برای فریب کاربران مورد استفاده قرار گرفتهاند. این دامنهها با بهرهگیری از الگوی حمله Adversary-in-the-Middle (AiTM)، محتوای وبسایتهای واقعی را به کاربران نمایش میدادند.
پژوهشگران همچنین دریافتند که این گروه تهدید، سرویس تحلیل وب اوکراینی Plerdy را به خطر انداخته و ردیاب SEO آن را تغییر داده است. این کد که در هزاران وبسایت، عمدتاً در اوکراین، بارگذاری میشد، از ۲۷ اوت تا ۳ سپتامبر در معرض سوءاستفاده قرار داشت.
در تمامی موارد، Payload اولیه شامل کد JavaScript بود که اطلاعات بازدیدکنندگان را جمعآوری میکرد تا نوع دستگاه و نسخه مرورگر آنها مشخص شود. سپس سرور فرماندهی و کنترل (C2)، زنجیره اکسپلویت متناسب با دستگاه شناساییشده را ارسال میکرد.
به گفته Sekoia، مهاجمان از آسیبپذیریهای زیر برای استخراج کوکیها، پایگاههای داده برنامههای پیامرسان و اطلاعات احراز هویت استفاده کردهاند:
– CVE-2025-43529 و CVE-2024-27834 در iOS 16.7: Payload با هدف استخراج کوکیهای ذخیرهشده در مرورگر Safari اجرا میشد.
– CVE-2025-43529، CVE-2026-20700، CVE-2025-14174، CVE-2025-43510 و CVE-2025-43520 در iOS 18.5: Payload اطلاعات موجود در پایگاههای داده WhatsApp و Telegram، اطلاعات احراز هویت ذخیرهشده در Keychain، دادههای موقعیت مکانی و تصاویر را جمعآوری میکرد.
– CVE-2026-3910 و CVE-2025-27038 در مرورگر Chrome برای اندروید، نسخههای ۱۳۹ تا ۱۴۵ بهجز نسخه ۱۴۳: در این بخش از ابزار AndroSnitch برای جمعآوری کوکیهای Chrome، اطلاعات ورود به حسابها، تاریخچه مرور وب و گذرواژههای ذخیرهشده شبکههای Wi-Fi استفاده میشد.
پژوهشگران چهار آسیبپذیری دیگر را نیز در بخشهایی از کد که قابل دسترسی نبودند یا در مسیرهای جایگزین اجرای اکسپلویت قرار داشتند، شناسایی کردند. با این حال، این آسیبپذیریها در زنجیرههای اکسپلویت بررسیشده مورد استفاده قرار نگرفته بودند.
آسیبپذیری CVE-2025-43529 با مجموعه اکسپلویت DarkSword مرتبط است که نخستین بار در ماه مارس مستند شد. چندین گروه تهدید دستکم از نوامبر ۲۰۲۵ از این مجموعه در حملات خود استفاده کردهاند.
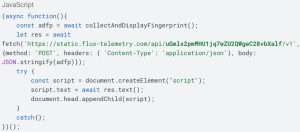
به گفته Sekoia، هیچیک از Payloadهای مورد استفاده APT29 در این حملات، سازوکاری برای ماندگاری (Persistence) روی دستگاه قربانی ایجاد نمیکردند. بنابراین، راهاندازی مجدد دستگاه میتوانست فعالیت مخرب را متوقف کند، تا زمانی که کاربر بار دیگر از یک وبسایت آلوده بازدید کند.
Sekoia برای انتساب این عملیات به APT29 به چندین نشانه اشاره کرده است؛ از جمله شباهت این حملات با عملیات Watering Hole پیشین این گروه، همپوشانی زیرساختهای مورد استفاده و همچنین آلودهشدن وبسایتی که یکی از شرکای پژوهشی آن را به یک کارزار APT29 در سال ۲۰۲۵ مرتبط دانسته بود.
شرکتهای Apple و Google تمامی آسیبپذیریهای مورد استفاده در این کارزار را برطرف کردهاند. این اصلاحات حتی نسخههای قدیمیتر iOS را نیز پوشش دادهاند. ازاینرو، به کاربران توصیه میشود دستگاههای خود را به آخرین نسخه بهروزرسانیهای امنیتی موجود مجهز کنند تا در برابر این حملات و سوءاستفادههای مشابه محافظت شوند.