سرقت میلیونها فایل از محیطهای ابری AWS با سوءاستفاده از دسترسیهای IAM

یک عامل تهدید با استفاده از اعتبارنامههای بهسرقترفته مدیریت هویت و دسترسی (IAM) متعلق به حساب AWS پلتفرم کلانداده Qubole، موفق شد به محیطهای AWS چندین مشتری دسترسی پیدا کند و اطلاعات آنها را به سرقت ببرد.
این حمله بین ۱۴ تا ۲۶ اکتبر انجام شد و دهها شرکت را تحت تأثیر قرار داد. شرکتهای آسیبدیده، محیطهای AWS خود را بهگونهای پیکربندی کرده بودند که نقشهای IAM آنها به یک حساب AWS مرتبط با Qubole اعتماد داشته باشند.
Qubole یک پلتفرم سازمانی برای پردازش و تحلیل داده در فضای ابری است که به شرکتها کمک میکند مجموعهدادههای حجیم را مدیریت کرده و بارهای کاری یادگیری ماشین را اجرا کنند. این پلتفرم همچنین از یکپارچهسازی با AWS برای مدیریت منابع محاسباتی پشتیبانی میکند.
شرکتها میتوانند با ایجاد نقشهای IAM بینحسابی (Cross-Account IAM Roles)، دسترسی ارائهدهندگان خدمات شخص ثالث مانند Qubole را به منابع AWS خود فراهم کنند. در این ساختار، سیاستهای اعتماد (Trust Policies) مشخص میکنند که کدام حسابهای خارجی AWS مجاز به دریافت این نقشها هستند. همچنین، مجوزها تعیین میکنند که این حسابها به چه منابعی دسترسی داشته باشند و چه عملیاتی را بتوانند انجام دهند.
محققان شرکت امنیت ابری Wiz توضیح میدهند که ارائهدهندگان خدمات خارجی از API مربوط به AssumeRole در سرویس AWS STS استفاده میکنند تا اعتبارنامههای موقتی برای دسترسی به منابع ابری مشتریان دریافت کنند.
شرکت Wiz پس از آن تحقیقات خود را درباره این حمله آغاز کرد که شرکت Sentra، فعال در حوزه امنیت و حاکمیت داده، اطلاعاتی درباره فعالیتهای مشکوک مشاهدهشده در محیط برخی از مشتریان خود به اشتراک گذاشت. شرکت امنیت سایبری Mandiant نیز در این تحقیقات مشارکت داشت.
بررسیهای محققان نشان داد که مهاجم موفق شده بود دو کاربر IAM متعلق به Qubole را به خطر بیندازد. مهاجم سپس با استفاده از حسابهای AWS مشتریان مختلف، نقشهایی را در اختیار گرفت که پیشتر ایجاد شده بودند اما مورد استفاده قرار نمیگرفتند. این نقشها به حساب AWS شرکت Qubole اعتماد داشتند و همین موضوع به مهاجم اجازه داد در محدوده مجوزهای تعریفشده برای هر نقش به منابع مشتریان دسترسی پیدا کند.
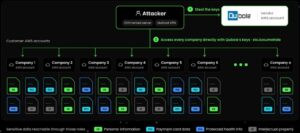
نمای کلی حمله
به گفته Wiz، مهاجم پس از دستیابی به این دسترسیها، منابع موجود در محیطهای ابری را بررسی کرد، اطلاعات محرمانه را از سرویسهای AWS Secrets Manager و SSM Parameter Store استخراج کرد و متغیرهای محیطی (Environment Variables) مربوط به توابع Lambda را نیز مورد بررسی قرار داد.
در مرحله بعد، مهاجم از ابزار TruffleHog برای اعتبارسنجی کلیدهای AWS، اسرار کلاینت Microsoft Entra ID و اطلاعات احراز هویت کلاینت Okta که شناسایی کرده بود، استفاده کرد.
پس از دستیابی به سطح دسترسی گستردهتر، مهاجم اطلاعات موجود در تمامی باکتهای S3 قابل دسترس در محیط AWS را دانلود کرد. به نظر میرسد این اقدام با رویکردی فرصتطلبانه انجام شده و مهاجم بهجای هدف قرار دادن مجموعهای مشخص از اطلاعات، هر دادهای را که امکان دسترسی به آن را داشت، جمعآوری کرده است.
Wiz در گزارش خود توضیح میدهد:
«الگوی عملیات در تمامی محیطها یکسان بود: ابتدا مهاجم یک نقش را در اختیار میگرفت، سپس با اجرای دستور ListBuckets مشخص میکرد آن نقش به چه منابعی دسترسی دارد. در ادامه، با استفاده از دستورات ListObjects و HeadObject محتویات باکتها را فهرست کرده و مورد بررسی قرار میداد و در نهایت، از دستور GetObject برای دانلود اطلاعات استفاده میکرد.»
در این گزارش، روش دقیق نفوذ به حسابهای Qubole و همچنین تعداد قربانیان نهایی مشخص نشده است. بااینحال، شرکت Sentra تأیید کرده که دهها سازمان تحت تأثیر این حمله قرار گرفتهاند و تنها از محیط یکی از مشتریان، میلیونها فایل به سرقت رفته است.
Sentra همچنین اعلام کرده که مهاجم با سرعت بالایی عملیات خود را پیش برده و توانسته است طی تنها هفت دقیقه، اطلاعات محرمانهای شامل ۱۰۰ رمز عبور و کلید را جمعآوری کند.
وبسایت BleepingComputer اعلام کرده که تاکنون اطلاعیه عمومی از سوی Qubole درباره این حادثه پیدا نکرده است. این رسانه برای دریافت اطلاعات بیشتر درباره حمله با این شرکت مکاتبه کرده و همچنان منتظر پاسخ آن است.
به مدیران سیستمهایی که احتمال میدهند تحت تأثیر این حمله قرار گرفته باشند، توصیه شده است گزارشهای CloudTrail را از اول اکتبر به بعد بررسی کنند تا هرگونه دسترسی مشکوک از سوی حساب AWS متعلق به Qubole شناسایی شود. همچنین لازم است دسترسیهای بعدی به اطلاعات محرمانه و منابع S3 بررسی شوند، اعتبارنامههای افشاشده تغییر کنند و نشستهای فعال مربوط به نقشهای IAM لغو شوند.
علاوه بر این، توصیه میشود یکپارچهسازیهای بلااستفاده حذف شوند و مجوزهای نقشهای باقیمانده، هویتهای مورد اعتماد و شبکههای مبدأ مجاز برای دسترسی به این نقشها محدود شوند.
بهروزرسانی ۱۱ نوامبر:
سخنگوی AWS در گفتوگو با BleepingComputer توضیحات زیر را ارائه کرده است:
«سرویسهای AWS در این حادثه مورد نفوذ قرار نگرفتهاند و مطابق با طراحی خود به فعالیت ادامه دادهاند. آنچه در این گزارش توصیف شده، نحوه استفاده عوامل تهدید از اعتبارنامههای مرتبط با یک ارائهدهنده خدمات شخص ثالث برای دسترسی به حساب برخی مشتریان AWS است. مهاجمان این کار را از طریق در اختیار گرفتن نقشهای IAM انجام دادهاند که مشتریان پیشتر دسترسی به آنها را برای ارائهدهنده مذکور مجاز کرده بودند.
همانند همیشه، به همه مشتریان توصیه میکنیم بهترین رویههای امنیتی، مدیریت هویت و انطباق را رعایت کنند. این اقدامات شامل بررسی منظم نقشهای IAM بینحسابی، حذف دسترسی یکپارچهسازیهایی که دیگر مورد استفاده قرار نمیگیرند، اعطای حداقل سطح دسترسی موردنیاز و افزودن محدودیتهایی مانند محدودسازی آدرس IP مبدأ به سیاستهای اعتماد نقشها است.
مشتریان AWS که به فعالیت غیرمجاز در حسابهای خود مشکوک هستند یا چنین فعالیتی را شناسایی کردهاند، باید دستورالعملهای مربوط به اصلاح وضعیت اعتبارنامههای احتمالا بهخطرافتاده را دنبال کنند یا در صورت داشتن هرگونه سؤال یا نگرانی درباره امنیت حساب خود، با پشتیبانی AWS تماس بگیرند.»