هک گیتویهای Check Point با آسیبپذیری PHP2Shell و استقرار بدافزار مخرب روی VMware ESXi

نسخههای آسیبپذیر تجهیزات امنیتی Check Point Security Gateway هدف حملاتی قرار گرفتهاند که در آنها مهاجمان با سوءاستفاده از آسیبپذیریهای PHP2Shell، بدافزاری مخرب را روی میزبانهای VMware ESXi مستقر کردهاند. این بدافزار با هدف حذف و نابودی اطلاعات طراحی شده است.
این حملات از ۳۰ اکتبر آغاز شدند و در مرحله نخست، سازمانهایی در اسرائیل را هدف قرار دادند. عامل تهدید تمام مراحل این عملیات، از دسترسی اولیه و حرکت جانبی در شبکه گرفته تا راهاندازی وبشلهای PHP را بهصورت مستقیم اجرا کرده است.
در برخی موارد، پژوهشگران هنگام بررسی مرحله تخریبی حمله با پیامهایی با محتوای سیاسی مواجه شدند. این موضوع احتمال انجام یک عملیات پرچم دروغین (False Flag) را مطرح کرده است.
PHP2Shell عنوانی است که به دو آسیبپذیری بحرانی در PHP با شناسههای CVE-2026-109618 و CVE-2026-109619 اطلاق میشود. این آسیبپذیریها به مهاجمان احراز هویتنشده اجازه میدهند از راه دور روی سیستمهای آسیبپذیر کد دلخواه اجرا کنند.
تیم توسعه PHP در تاریخ ۲۱ اکتبر وصلههای امنیتی اضطراری را برای رفع این آسیبپذیریها منتشر کرد. با این حال، بر اساس گزارش Amazon Threat Intelligence، تلاشها برای بهرهبرداری از این آسیبپذیریها از چهار روز پیش از انتشار وصلهها آغاز شده بود.
آژانس امنیت سایبری و زیرساخت آمریکا (CISA) در تاریخ ۲۶ اکتبر هر دو آسیبپذیری را به فهرست آسیبپذیریهای شناختهشده مورد بهرهبرداری (KEV) اضافه کرد. این آژانس همچنین در ادامه هشدار داد که مهاجمان با زنجیرهکردن آسیبپذیریهای PHP2Shell و نقص موجود در هسته لینوکس با نام Fragnesia، سطح دسترسی خود را تا سطح Root ارتقا میدهند.
شرکت امنیت سایبری Check Point اعلام کرده است که نخستین موج حملات، سازمانهای اسرائیلی را هدف قرار داده بود. موج دوم نیز در تاریخ ۲ نوامبر آغاز شد و شرکتهایی از کشورهای مختلف و در حوزههای صنعتی گوناگون را تحت تأثیر قرار داد.
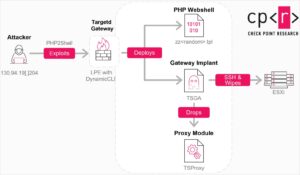
مهاجمان ابتدا با سوءاستفاده از آسیبپذیریهای PHP2Shell و از طریق پورتال Mobile Access در گیتویهای Check Point به شبکه هدف دسترسی پیدا کردند. سپس با بهرهبرداری از یک آسیبپذیری روز صفر (Zero-Day) که بهتازگی افشا شده و با شناسه CVE-2026-123039 ردیابی میشود، سطح دسترسی خود را به Root ارتقا دادند.
در ادامه، مهاجمان از این سطح دسترسی برای نصب وبشلهای PHP و درب پشتی TSGA استفاده کردند. این درب پشتی به یک مؤلفه شبکهای با نام TSProxy مجهز است که با گوشدادن به دستورات مهاجم در میان ترافیک عادی شبکه، امکان برقراری ارتباط و کنترل سیستم آلوده را فراهم میکند.
در حملاتی که سازمانهای اسرائیلی را هدف قرار دادند، مهاجمان پس از نفوذ به گیتوی، به سمت میزبانهای VMware ESXi حرکت کردند. آنها برای شناسایی این میزبانها از ابزار gogo استفاده کردند که یک ابزار متنباز برای شناسایی و بررسی شبکه است.
در مرحله پایانی حمله، عامل تهدید بدافزار پاککننده اطلاعاتی با نام destroy_v6 را روی سیستمهای هدف مستقر کرد. این بدافزار با پیمایش بازگشتی (Recursive)، فایلها و اطلاعات موجود در دایرکتوری هدف را حذف میکند.
این ابزار در ابتدا تلاش میکند با بازنویسی دادهها با مقادیر صفر (Zero Fill)، بازیابی اطلاعات حذفشده را دشوارتر کند. همچنین یک حالت اجرای سریع (Fast Mode) دارد که در آن مرحله بازنویسی دادهها نادیده گرفته میشود.
شرکت Check Point همچنین اعلام کرده است که مهاجمان فایلی با نام DREAM_ANNEXATION.txt را روی میزبان ESXi آلوده باقی گذاشتهاند. در این فایل به شرکت Dream Security Ltd. اشاره شده است.
این یادداشت حاوی پیامهای سیاسی است و بهصراحت هرگونه مذاکره برای پرداخت باج را رد میکند. این موضوع نشان میدهد که هدف اصلی مهاجمان صرفاً ایجاد خسارت و اختلال در زیرساختهای سازمانهای هدف بوده است.
پژوهشگران Check Point با احتیاط احتمال ارتباط TSGA و TSProxy را با چارچوب بدافزاری PhiliKit مطرح کردهاند. این چارچوب پیشتر در حملاتی علیه تجهیزات Ivanti مشاهده شده بود. همچنین شرکت ESET این چارچوب را به گروه تهدید چینی UNC5221 مرتبط دانسته است.
با این حال، شواهد موجود برای انتساب قطعی این حملات به یک عامل تهدید مشخص کافی نیست.
به گفته پژوهشگران، در موج دوم حملات، فعالیتهای تخریبی مشاهده نشده است. با این وجود، هنوز مشخص نیست مهاجمان پس از نفوذ در این موج چه اقداماتی انجام دادهاند.
Check Point به مشتریان خود توصیه کرده است که بهروزرسانی امنیتی November Jumbo Hotfix را روی تمامی سرورهای مدیریتی (Management Servers) و گیتویهای امنیتی نصب کنند. این شرکت تأکید کرده است که اولویت باید با تجهیزاتی باشد که پورتال Mobile Access آنها از طریق اینترنت در دسترس است.
این بهروزرسانی هر دو آسیبپذیری PHP2Shell و نقص ارتقای سطح دسترسی DynamicCLI را که در این حملات مورد سوءاستفاده قرار گرفتهاند، برطرف میکند.
همچنین به مدیران سیستم توصیه شده است تجهیزات گیتویای را که پیشتر در معرض اینترنت قرار داشتهاند، از نظر وجود نشانههای نفوذ بررسی کنند. از جمله این نشانهها میتوان به موارد زیر اشاره کرد:
- وجود فایلهای نشست (Session Files) حاوی عبارت
upload_progress_pwn. - مشاهده پردازشها یا فایلهای اجرایی غیرمنتظره با نام
CPconfigdaemon. - وجود بازههای زمانی غیرعادی و توضیحناپذیر در لاگهای فایروال.
همچنین مشاهده فعالیت SSH غیرمجاز از گیتوی به سمت میزبانهای داخلی VMware ESXi میتواند نشانهای جدی از نفوذ به زیرساخت باشد.