شناسایی هشتمین آسیبپذیری Zero-Day کروم در حملات سایبری سال ۲۰۲۶

گوگل با انتشار بهروزرسانی امنیتی اضطراری، آسیبپذیری جدیدی را در مرورگر کروم برطرف کرده است که مهاجمان از آن در حملات مبتنی بر اکسپلویت روز صفر (Zero-Day) سوءاستفاده کردهاند. این مورد، هشتمین آسیبپذیری روز صفر کروم از ابتدای سال جاری میلادی محسوب میشود.
گوگل در اطلاعیه امنیتی روز دوشنبه خود اعلام کرد: «این شرکت از وجود اکسپلویتی برای آسیبپذیری CVE-2026-125350 در فضای واقعی (Wild) آگاه است.»
بر اساس توضیحات گوگل، منشأ این آسیبپذیری، یک ضعف از نوع Use-After-Free (UAF) در مؤلفه XML مرورگر گوگل کروم است. این مشکل زمانی رخ میدهد که تجزیهگر XML مرورگر دادهها را پردازش کرده و یک شیء را از حافظه رایانه حذف میکند، اما اشارهگر (Pointer) مربوط به آن شیء را پاک نمیکند.
مهاجمان میتوانند از این آسیبپذیری با شدت بالا که به خرابی حافظه (Memory Corruption) منجر میشود، سوءاستفاده کنند. این اتفاق زمانی رخ میدهد که مرورگر در ادامه تلاش میکند از فضای حافظه آزادشده استفاده کند یا اطلاعات آن را بخواند. مهاجم با بهرهبرداری از این وضعیت میتواند چیدمان حافظه را دستکاری کرده و کد مخرب خود را اجرا کند.
اگرچه گوگل شواهدی از سوءاستفاده مهاجمان از این آسیبپذیری روز صفر در حملات واقعی به دست آورده است، اما تاکنون جزئیات بیشتری درباره این حملات منتشر نکرده است.
این شرکت در ادامه اطلاعیه خود خاطرنشان کرد:
«دسترسی به جزئیات آسیبپذیری و لینکهای مرتبط ممکن است تا زمانی که بخش عمده کاربران بهروزرسانی امنیتی را دریافت کنند، محدود باقی بماند. همچنین، اگر این آسیبپذیری در یک کتابخانه شخص ثالث وجود داشته باشد که پروژههای دیگر نیز به آن وابسته هستند و هنوز آن را برطرف نکردهاند، محدودیت دسترسی به اطلاعات را حفظ خواهیم کرد.»
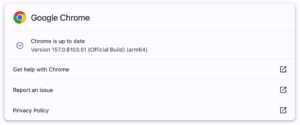
گوگل اکنون این آسیبپذیری روز صفر را در نسخه پایدار دسکتاپ (Stable Desktop) کروم برطرف کرده است. نسخههای جدید برای کاربران ویندوز و macOS با شماره نسخههای ۱۵۷٫۰٫۸۱۰۳٫۵۰ و ۱۵۷٫۰٫۸۱۰۳٫۵۱ و برای کاربران لینوکس با نسخه ۱۵۷٫۰٫۸۱۰۳٫۵۰ منتشر شدهاند.
به گفته گوگل، ممکن است انتشار این بهروزرسانی امنیتی برای تمام کاربران کروم چند روز تا چند هفته زمان ببرد. با این حال، بررسیهای وبسایت BleepingComputer نشان میدهد که این بهروزرسانی در زمان بررسی، بلافاصله در دسترس کاربران قرار داشته است.
کاربرانی که تمایلی به بهروزرسانی دستی مرورگر ندارند، میتوانند بررسی و دریافت خودکار بهروزرسانیها را به کروم بسپارند. این مرورگر پس از اجرای مجدد، بهروزرسانیهای موجود را بهصورت خودکار نصب خواهد کرد.
سایر آسیبپذیریهای روز صفر کروم در سال جاری
گوگل از ابتدای سال جاری میلادی تاکنون، علاوه بر آسیبپذیری جدید، هفت آسیبپذیری روز صفر دیگر را نیز که در حملات سایبری مورد سوءاستفاده قرار گرفته بودند، برطرف کرده است. این موارد عبارتاند از:
– آسیبپذیری CVE-2026-2441: یک نقص از نوع Iterator Invalidation در مؤلفه CSSFontFeatureValuesMap که به پیادهسازی مقادیر ویژگیهای فونت CSS در کروم مربوط میشود. گوگل این آسیبپذیری را در اواسط ماه فوریه برطرف کرد.
– دو آسیبپذیری روز صفر در ماه مارس: گوگل در ماه مارس دو نقص امنیتی دیگر را که در حملات مورد سوءاستفاده قرار گرفته بودند، اصلاح کرد. مورد اول، آسیبپذیری نوشتن خارج از محدوده حافظه (Out-of-Bounds Write) در کتابخانه گرافیکی دوبعدی Skia با شناسه CVE-2026-3909 بود. مورد دوم نیز به آسیبپذیری ناشی از پیادهسازی نامناسب (Inappropriate Implementation) در موتور JavaScript و WebAssembly با نام V8 و شناسه CVE-2026-3910 مربوط میشد.
– آسیبپذیری CVE-2026-5281: یک ضعف از نوع Use-After-Free در Dawn که پیادهسازی چندسکویی زیربنایی استاندارد WebGPU در پروژه Chromium محسوب میشود. گوگل این آسیبپذیری را در ماه آوریل برطرف کرد.
– آسیبپذیری CVE-2026-11645: یک نقص امنیتی از نوع خواندن و نوشتن خارج از محدوده حافظه (Out-of-Bounds Read/Write) در موتور JavaScript V8 کروم که در حملات واقعی مورد سوءاستفاده قرار گرفته بود و گوگل در ماه ژوئن آن را اصلاح کرد.
– آسیبپذیری CVE-2026-87491: یک نقص از نوع Out-of-Bounds Write در موتور JavaScript V8.
– آسیبپذیری CVE-2026-85046: یک نقص امنیتی از نوع Type Confusion در موتور JavaScript V8. گوگل هر دو آسیبپذیری اخیر را در ماه سپتامبر برطرف کرد.
گوگل در سال ۲۰۲۵ نیز هشت آسیبپذیری روز صفر دیگر را که در حملات سایبری مورد سوءاستفاده قرار گرفته بودند، برطرف کرده بود. بسیاری از این آسیبپذیریها توسط گروه تحلیل تهدیدات گوگل (Threat Analysis Group یا TAG) شناسایی و گزارش شده بودند. این گروه فعالیتهای مرتبط با اکسپلویتهای روز صفر مورد استفاده در حملات جاسوسافزاری (Spyware) را رصد میکند.