اخبار
-

اعتراف مهندس سابق آمازون به هک صرافیهای ارز دیجیتال
شکیب احمد، مهندس امنیتی سابق آمازون، این هفته به هک و سرقت بیش از ۱۲٫۳ میلیون دلار از دو صرافی ارزهای دیجیتال در جولای ۲۰۲۲ اعتراف کرد. یکی از شرکت های هک شده Nirvana Finance، یک صرافی غیرمتمرکز رمزنگاری، و دیگری یک صرافی بینام در پلتفرم بلاک چین سولانا هستند که این هکر با استفاده از ممیزی بلاک چین و…
بیشتر بخوانید » -
توسعه دهنده بدافزار TrickBot به گناه خود اعتراف کرد.
روز پنجشنبه، یک تبعه روس به اتهامات مربوط به مشارکت در توسعه و استقرار بدافزار Trickbot که در حملات علیه بیمارستانها، شرکتها و افراد در ایالات متحده و سراسر جهان استفاده میشد، اعتراف کرد. بر اساس اسناد دادگاه، یک فرد ۴۰ ساله که به نام FFX نیز شناخته میشود، به عنوان یک توسعهدهنده بدافزار بر توسعه مؤلفه تزریق مرورگر TrickBot…
بیشتر بخوانید » -
هفته باج افزارها – ۱ دسامبر ۲۰۲۳- ضربهی پلیس به گروه های وابسته
یک مجری قانون بینالمللی ادعا میکند که یک عملیات وابسته به باجافزار در اوکراین را که مسئول حملات به سازمانها در ۷۱ کشور بود، از بین برده است. گفته میشود که عوامل تهدید وابسته به عملیاتهای باجافزار متعددی از جمله LockerGoga، MegaCortex، HIVE و Dharma هستند. گفته می شود این عملیات مجرمانه سایبری منجر به از دست دادن صدها میلیون…
بیشتر بخوانید » -

سوء استفاده باج افزار کاکتوس با استفاده از نقص Qlik Sense
یک کمپین جدید رمز افزاری به نام CACTUS شناسایی شده است که از آسیب پذیری های موجود در Qlik Sense، یک پلتفرم تحلیل ابری و هوش تجاری، برای دسترسی اولیه به شبکه های هدف استفاده می کند. Qlik Sense از چندین منبع داده پشتیبانی میکند و به کاربران اجازه میدهد تا گزارشهای داده سفارشی یا تجسمهای تعاملی ایجاد کنند که…
بیشتر بخوانید » -

افشای اطلاعات بیش از ۸.۵ میلیون بیمار آمریکایی بر اساس نقض دادههای Welltok
Welltok که در زمینه مراقبت های بهداشتی و پزشکی فعالیت میکند گزارش داده است که پس از هک شدن یک برنامه انتقال فایل اطلاعات شخصی نزدیک به ۸٫۵ میلیون بیمار را در ایالات متحده افشا شده است. سازمان Welltok با ارائهدهندگان خدمات بهداشتی در سراسر ایالات متحده کار میکند، و بنرامه های سلامت آنلاین و نگه داری اطلاعات بیماران و…
بیشتر بخوانید » -
استفاده botnet جدید از اسیب پذیری ۰day برای آلوده کردن NVR ها و روتر ها
botnet جدید از آسیبپذیری روز صفر برای آلوده کردن NVR ها و روتر ها سو استفاده می کند. یک botnet جدید بدافزار مبتنی بر Mirai به نام «InfectedSlurs» از دو آسیبپذیری اجرای کد از راه دور (RCE) برای آلوده کردن روترها و دستگاههای ضبط ویدیو (NVR) سوء استفاده میکند. این بدافزار دستگاهها را آلوده کرده و به عنوان بات از…
بیشتر بخوانید » -
باج افزار Rhysida به کتابخانه ملی بریتانیا نفوذ کرد
باند باج افزار Rhysida مسئولیت حمله سایبری به کتابخانه ملی بریتانیا را بر عهده گرفته که این باج افزار باعث ایجاد اختلال در زیرساخت های فناوری اطلاعات این کتابخانه شده است. Rhysida در حال حراج داده هایی است که گفته می شود از سیستم کتابخانه ملی بریتانیا به سرقت برده است. این باند طی هفت روز آینده به بهترین پیشنهاد…
بیشتر بخوانید » -
Hacktivist ها اطلاعات کارمندان آزمایشگاه هسته ای ایالات متحده را به سرقت بردند
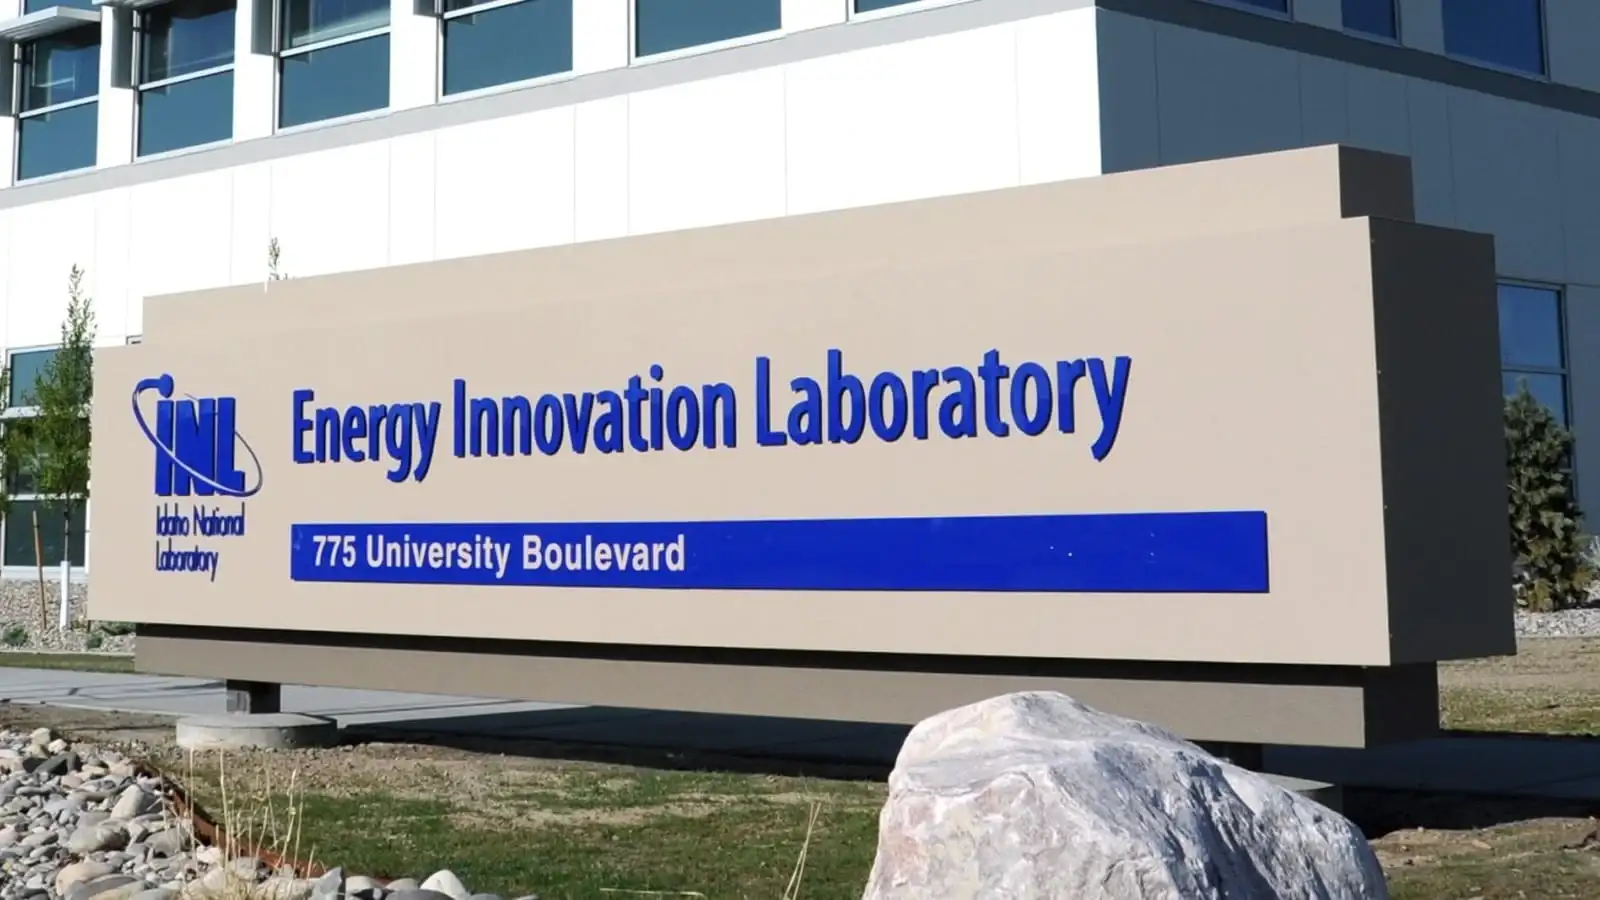
به گفته آزمایشگاه ملی آیداهو Idaho National Laboratory (INL) این شرکت توسط گروه هکری Hacktivist منجر به یک حمله سایبری شده و اطلاعات منابع انسانی این شرکت به سرقت رفته است. INL یک مرکز تحقیقات هسته ای است که توسط وزارت انرژی ایالات متحده اداره می شود و ۵۷۰۰ متخصص در زمینه انرژی اتمی، انرژی یکپارچه و امنیت ملی استخدام می…
بیشتر بخوانید » -
مایکروسافت برنامه Microsoft Defender Bounty را راه اندازی کرد
شرکت مایکروسافت از برنامه باگ بانتی با هدف افزایش امنیت Windows Defender را بین ۵۰۰ تا ۲۰۰۰ دلار رونمایی کرد. مایکروسافت تعیین قیمت را بر اساس شدت آسیب پذیری، تأثیر و کیفیت ارسال انجام داده است. و بالاترین پاداش برای آسیبپذیری هایی که منجر به اجرای کد از راه دور یا Remote Code Execution شود می باشد. در حال حاضر…
بیشتر بخوانید » -

اعتراف مدیر اجرایی شرکت امنیت سایبری به هک بیمارستان
مدیر عامل سابق یک شرکت امنیت سایبری به هک کردن بخشی از مرکز پزشکی Gwinnett (GMC) در ژوئن ۲۰۲۱ برای تقویت تجارت شرکت خود اعتراف کرده است. آقای Vikas Singla برای یک شرکت امنیتی که خدمات مختلفی در صنعت مراقبت های پزشکی ارائه میدهد کار میکرد . به گفته دادستان در کیفرخواست در ژوئن ۲۰۲۱ به هک کردن سیستمهای بیمارستانهای…
بیشتر بخوانید »